
SCADA et cybersécurité industrielle : fonctionnement, menaces et bonnes pratiques
Les infrastructures industrielles modernes reposent sur des systèmes informatiques capables de surveiller, contrôler et automatiser des processus physiques. Production d’électricité, distribution d’eau potable, transports, usines, installations chimiques : ces secteurs utilisent des technologies dont le fonctionnement peut avoir des conséquences directes sur les personnes, les équipements et l’environnement.
Parmi ces technologies figurent les systèmes SCADA (Supervisory Control And Data Acquisition), qui permettent de superviser des installations industrielles, de collecter des mesures et de transmettre des commandes à distance.
Longtemps exploités sur des réseaux spécialisés, souvent peu connectés aux réseaux informatiques traditionnels, ces systèmes sont aujourd’hui davantage interconnectés. La maintenance distante, les échanges de données avec les applications de gestion et le développement de l’Internet industriel des objets (IIoT) élargissent leur surface d’attaque.
La cybersécurité industrielle ne consiste cependant pas simplement à installer des pare-feu et des antivirus. Elle doit tenir compte de contraintes spécifiques : continuité d’exploitation, disponibilité des équipements, temps réel, sécurité des personnes et maîtrise des conséquences physiques.
1. Comprendre les systèmes SCADA
1.1. Quelle différence entre IT, OT, ICS et SCADA ?
Plusieurs termes sont utilisés dans le domaine de l’informatique industrielle. Ils désignent des périmètres différents.
IT (Information Technology)
L’IT regroupe les technologies informatiques utilisées pour traiter, stocker et transmettre les informations d’une organisation.
On y retrouve notamment :
- Les postes bureautiques et serveurs.
- Les messageries électroniques.
- Les bases de données.
- Les applications de gestion (ERP).
- Les services web et les infrastructures cloud.
OT (Operational Technology)
L’OT désigne les technologies permettant de surveiller ou de commander des équipements et des processus physiques.
Exemples :
- Commande de machines industrielles.
- Gestion de réseaux électriques.
- Supervision d’installations de traitement des eaux.
- Automatisation des bâtiments.
- Contrôle de certains systèmes de transport.
ICS (Industrial Control Systems)
Les ICS sont les systèmes de contrôle industriels. Ils regroupent notamment :
- Les systèmes SCADA.
- Les systèmes de contrôle distribués (DCS).
- Les systèmes de contrôle utilisant des automates programmables industriels (PLC).
SCADA (Supervisory Control And Data Acquisition)
Un SCADA est un système de supervision et d’acquisition de données permettant de surveiller et, lorsque l’architecture le prévoit, de commander des installations industrielles.
Il centralise les informations provenant d’équipements distants, affiche leur état aux opérateurs et permet de transmettre certaines commandes.
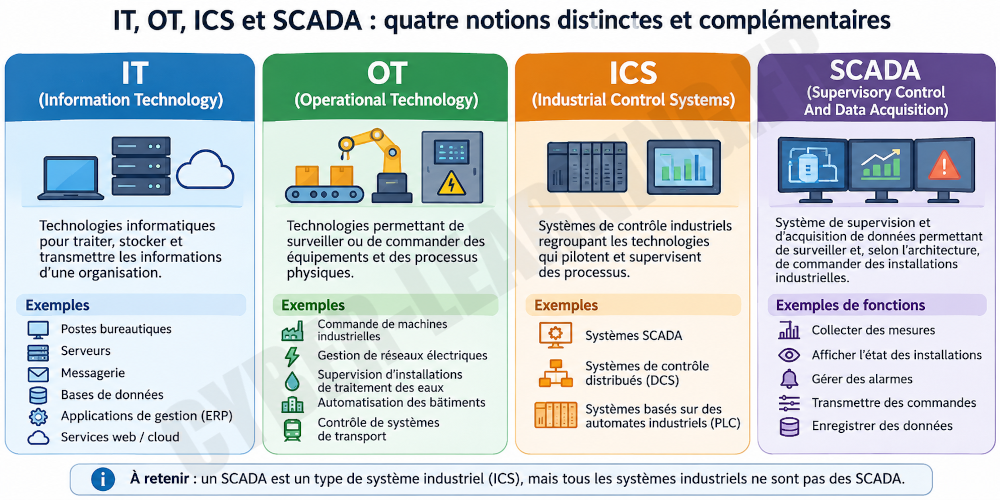
À retenir : un SCADA est un type de système industriel, mais tous les systèmes industriels ne sont pas des SCADA.
1.2. À quoi sert concrètement un SCADA ?
Prenons l’exemple d’un réseau de distribution d’eau potable.
Des réservoirs, des stations de pompage et des équipements de traitement sont répartis sur plusieurs sites.
Le système SCADA peut permettre de :
- Mesurer le niveau d’eau dans les réservoirs.
- Surveiller les pressions et les débits.
- Remonter les informations vers un centre de supervision.
- Afficher l’état des installations sur des interfaces graphiques.
- Déclencher des alarmes lorsqu’une anomalie est détectée.
- Commander à distance le démarrage d’une pompe ou l’ouverture d’une vanne.
- Enregistrer les mesures pour analyser le fonctionnement du réseau.
Le SCADA n’effectue généralement pas lui-même toutes les opérations de régulation.
Les automates industriels exécutent les programmes assurant le contrôle local des équipements. Ils peuvent ainsi continuer à fonctionner même si la communication avec le serveur de supervision est interrompue.
Cette capacité dépend toutefois de l’architecture et de la programmation des équipements.
Une perte de supervision n’entraîne donc pas nécessairement l’arrêt immédiat du processus industriel.
Cette distinction est fondamentale pour comprendre les enjeux de cybersécurité.
2. Architecture et composants d’un SCADA
Un système SCADA repose sur plusieurs catégories d’équipements, de logiciels et de réseaux.
2.1. Les automates industriels (PLC / API)
Les automates programmables industriels, appelés PLC (Programmable Logic Controller) ou API en français, exécutent la logique de commande des installations.
Un automate peut par exemple :
- Lire la température d’un réservoir.
- Comparer cette mesure à une consigne.
- Commander une pompe ou une vanne.
- Déclencher une alarme.
- Exécuter une séquence automatisée.
Du point de vue de la cybersécurité, la modification non autorisée du programme ou des paramètres d’un automate constitue un risque majeur.
2.2. Les RTU (Remote Terminal Units)
Les RTU sont des unités de téléconduite installées sur des sites distants.
Elles permettent notamment de collecter des informations et de transmettre des commandes entre les installations et un centre de supervision.
Elles sont particulièrement présentes dans les infrastructures géographiquement étendues : réseaux électriques, canalisations, distribution d’eau ou transport.
2.3. Les interfaces HMI / IHM
Une HMI (Human Machine Interface) est l’interface graphique utilisée par les opérateurs pour surveiller et commander une installation.
Elle présente par exemple :
- Des valeurs de température, pression ou débit.
- L’état des moteurs et des pompes.
- Les alarmes.
- Les courbes de mesures.
- Les commandes autorisées.
Une HMI compromise peut afficher des informations falsifiées, masquer certaines alarmes ou permettre l’envoi de commandes non autorisées.
2.4. Les serveurs SCADA
Les serveurs SCADA centralisent les échanges avec les automates, les RTU et les différents composants du système de supervision.
Ils peuvent notamment gérer l’acquisition des mesures, les alarmes, la communication avec les interfaces opérateurs et certaines fonctions de téléconduite.
Leur compromission peut entraîner une perte de visibilité sur l’installation ou affecter les possibilités de commande à distance.
2.5. Les historiens industriels
Un Historian est un système spécialisé dans l’enregistrement des données industrielles.
Il permet de conserver les valeurs des capteurs, les événements et les évolutions d’un procédé dans le temps.
Les données historiques sont utiles pour la maintenance, l’analyse de performance, le diagnostic et l’investigation après incident.
Leur altération peut compromettre les analyses techniques et masquer des anomalies.
2.6. Les postes d’ingénierie
Les postes d’ingénierie servent à programmer, configurer et maintenir les automates et les équipements industriels.
Ils disposent souvent de privilèges particulièrement sensibles.
Un attaquant ayant compromis un poste d’ingénierie peut potentiellement modifier les programmes, les paramètres de contrôle ou les configurations des équipements accessibles.
2.7. Les capteurs et les actionneurs
Les capteurs mesurent les grandeurs physiques : température, pression, débit, niveau, vitesse, position, etc.
Les actionneurs réalisent les actions : démarrage de moteurs, ouverture de vannes, activation de relais ou déplacement de mécanismes.
Ils constituent l’interface entre le système informatique et le monde physique.
2.8. Les systèmes instrumentés de sécurité (SIS)
Certaines installations disposent de systèmes de sécurité spécifiques, appelés SIS (Safety Instrumented Systems).
Leur rôle est de placer ou de maintenir un processus dans un état sûr lorsqu’une situation dangereuse est détectée.
Ces dispositifs doivent être conçus avec un niveau d’indépendance et de fiabilité adapté aux risques.
Ils ne remplacent pas la cybersécurité et peuvent eux-mêmes devenir des cibles d’attaque.
2.9. Une architecture SCADA simplifiée
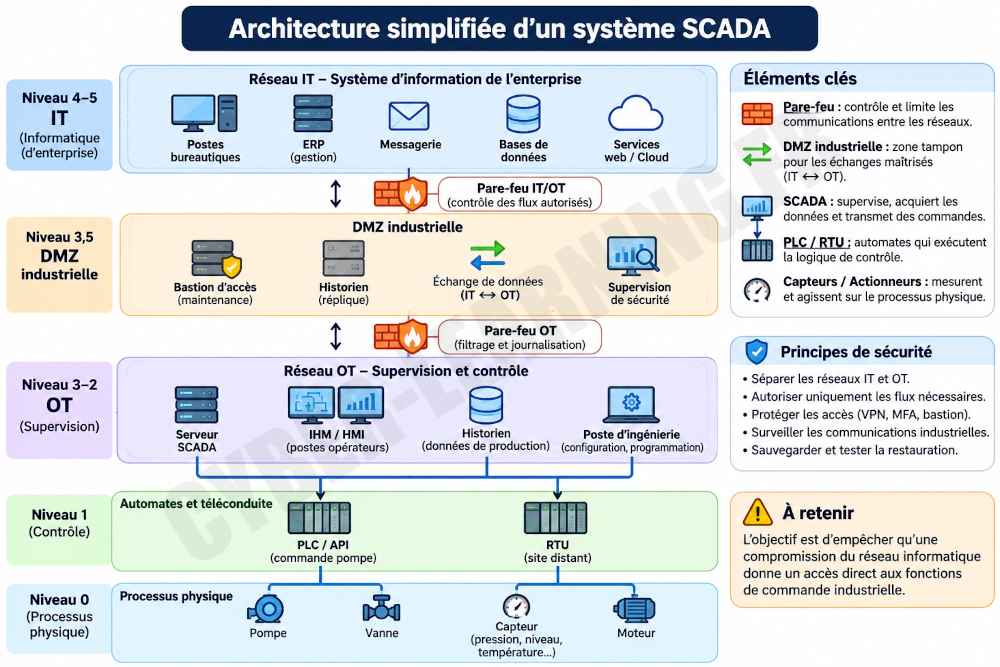
Une architecture industrielle peut être organisée de la manière suivante :
Réseau informatique IT
Applications métier, ERP, postes bureautiques, serveurs de gestion.
↓
Pare-feu et DMZ industrielle
Contrôle des échanges entre les environnements informatiques et industriels.
↓
Réseau de supervision OT
Serveurs SCADA, interfaces HMI, postes d’ingénierie, historiens.
↓
Réseau de contrôle industriel
Automates PLC, RTU, contrôleurs.
↓
Processus physique
Capteurs, pompes, moteurs, vannes et autres actionneurs.
Cette représentation est simplifiée. Dans une installation réelle, plusieurs zones et réseaux peuvent être nécessaires, avec des fonctions de sécurité indépendantes.
3. Pourquoi la cybersécurité industrielle est-elle différente ?
3.1. Des priorités spécifiques
En informatique classique, la sécurité est souvent présentée à travers trois objectifs :
- Confidentialité : empêcher l’accès non autorisé aux informations.
- Intégrité : empêcher leur modification non autorisée.
- Disponibilité : garantir l’accès aux systèmes et aux services.
Ces trois objectifs restent importants dans le monde industriel.
Cependant, la cybersécurité OT doit également prendre en compte les conséquences physiques des événements informatiques.
Une panne sur un serveur bureautique peut empêcher des salariés de travailler.
Une panne affectant le contrôle d’une installation industrielle peut perturber une chaîne de production, provoquer une coupure électrique ou compromettre le fonctionnement d’un équipement de sécurité.
Les contraintes sont également différentes :
- Certains équipements doivent fonctionner en continu.
- Des interruptions de communication peuvent perturber le procédé.
- Les automates peuvent rester en service pendant plusieurs décennies.
- Les mises à jour peuvent nécessiter un arrêt de production.
- Les protocoles et systèmes anciens ne disposent pas toujours de mécanismes modernes de sécurité.
En OT, l’objectif fondamental est de maintenir le processus industriel dans un état sûr, y compris lorsqu’un incident impose un fonctionnement dégradé ou un arrêt.
3.2. Cybersécurité et sécurité fonctionnelle
Deux notions doivent être distinguées.
La cybersécurité (Cybersecurity) vise à protéger les systèmes contre les accès non autorisés, les manipulations malveillantes et les attaques informatiques.
La sécurité fonctionnelle (Safety) vise à empêcher qu’une défaillance ou un dysfonctionnement entraîne un accident.
Prenons le cas d’une chaudière industrielle fonctionnant normalement avec une consigne de température de 80 °C.
Une cyberattaque pourrait chercher à modifier cette consigne pour provoquer une surchauffe.
Un dispositif de sécurité indépendant pourrait alors arrêter le chauffage lorsqu’une température dangereuse est atteinte.
La présence de cette protection ne garantit toutefois pas une sécurité absolue : son indépendance, sa conception, sa maintenance et sa résistance aux attaques doivent également être prises en compte.
La cybersécurité et la sécurité fonctionnelle sont donc deux disciplines complémentaires.
4. Les protocoles industriels et leurs vulnérabilités
Les systèmes SCADA utilisent des protocoles de communication permettant les échanges entre superviseurs, automates, capteurs et équipements industriels.
Certains ont été conçus à une époque où les réseaux étaient considérés comme relativement maîtrisés.
Ils ne disposent donc pas toujours de mécanismes d’authentification, de chiffrement ou de contrôle d’intégrité adaptés aux menaces actuelles.
4.1. Modbus RTU et Modbus TCP
Modbus est un protocole très répandu dans les environnements industriels.
Il permet notamment de lire et d’écrire des valeurs dans des registres d’équipements.
On distingue principalement :
- Modbus RTU, utilisé sur des liaisons série.
- Modbus TCP, utilisé sur des réseaux TCP/IP, généralement sur le port 502.
Les versions classiques de Modbus ne disposent pas d’authentification ni de chiffrement intégrés.
Un équipement ayant accès au réseau peut potentiellement envoyer des requêtes de lecture ou d’écriture à un automate, si aucune protection supplémentaire ne l’en empêche.
4.2. Exemple : modification d’une consigne Modbus
Imaginons une installation dans laquelle un automate régule la température d’un réservoir.
Le serveur SCADA lit la température dans un registre Modbus et peut écrire une consigne dans un autre registre.
Fonctionnement normal :
- Le capteur mesure une température de 45 °C.
- L’automate transmet cette mesure au système de supervision.
- L’opérateur consulte la température sur son interface HMI.
- Il peut modifier la consigne dans les limites autorisées.
- L’automate adapte sa régulation.
Dans un environnement insuffisamment sécurisé, un attaquant disposant d’un accès réseau approprié pourrait tenter d’envoyer directement une commande d’écriture.
Il pourrait chercher à modifier la consigne, indépendamment de l’interface utilisée par l’opérateur.
L’impact réel dépendrait du programme de l’automate, de ses contrôles internes et des protections de l’installation.
Le risque ne vient pas uniquement de l’absence de chiffrement, mais également de l’absence d’authentification et de contrôle des commandes autorisées.
4.3. OPC UA
OPC UA est utilisé pour échanger des informations structurées entre équipements industriels, systèmes de supervision et applications.
Contrairement à de nombreux protocoles industriels historiques, OPC UA prévoit des mécanismes de sécurité, notamment l’authentification, le chiffrement et la protection de l’intégrité.
Ces mécanismes doivent cependant être correctement configurés et activés.
4.4. Profinet
Profinet est un protocole industriel Ethernet largement utilisé dans les systèmes d’automatisation.
Il permet notamment les échanges entre contrôleurs et équipements de terrain, parfois avec des contraintes de temps réel strictes.
Les mécanismes de sécurité disponibles dépendent des versions, profils et équipements. La segmentation et la protection des accès restent essentielles.
4.5. EtherNet/IP
EtherNet/IP est utilisé dans de nombreuses installations industrielles, notamment avec le protocole CIP.
Les communications classiques peuvent présenter des limites en matière de confidentialité et d’authentification.
Des mécanismes de protection tels que CIP Security existent, sous réserve de compatibilité et de configuration des équipements.
4.6. DNP3 et IEC 60870-5-104
Ces protocoles sont particulièrement utilisés dans les infrastructures de téléconduite, notamment les réseaux électriques et certaines installations de distribution.
Leurs implémentations historiques peuvent présenter des faiblesses en matière d’authentification et de protection des communications.
Des mécanismes complémentaires de sécurisation existent, mais leur disponibilité et leur mise en œuvre varient selon les installations.
4.7. MQTT et l’Internet industriel des objets
MQTT est fréquemment utilisé pour transmettre des mesures et événements dans les architectures IoT et IIoT.
Il repose sur un mécanisme de publication et d’abonnement, généralement organisé autour d’un broker.
Sa sécurisation nécessite notamment :
- Une authentification appropriée.
- Le chiffrement TLS lorsque nécessaire.
- Des droits d’accès limités aux sujets autorisés.
- Une protection du broker.
- Une segmentation adaptée des réseaux.
4.8. Les communications Siemens S7
Les environnements Siemens utilisent différentes générations et variantes de communications S7.
Leurs mécanismes de sécurité dépendent des modèles d’automates, des firmwares et des configurations.
Les accès aux fonctions d’ingénierie et de programmation doivent faire l’objet d’une attention particulière.
4.9. Sécuriser les protocoles industriels
La protection des communications industrielles repose sur plusieurs principes :
- Limiter les équipements autorisés à communiquer.
- Filtrer les flux entre les zones.
- Réduire les possibilités d’écriture et de modification.
- Utiliser les mécanismes d’authentification disponibles.
- Activer le chiffrement lorsqu’il est compatible avec les contraintes de l’installation.
- Surveiller les commandes inhabituelles.
- Contrôler les accès aux interfaces d’administration et d’ingénierie.
Le chiffrement constitue une protection importante, mais il ne garantit pas à lui seul la sécurité du processus physique.
5. Les cyberattaques contre les systèmes industriels
Une attaque contre un environnement SCADA peut avoir différents objectifs.
5.1. Perte de visibilité
L’attaquant perturbe la remontée des informations vers la supervision.
Les opérateurs ne disposent plus d’une vision fiable de l’état de l’installation.
Cette situation peut retarder la détection d’une anomalie ou compliquer la conduite du processus.
5.2. Manipulation des mesures
Un attaquant peut chercher à falsifier les données transmises à une interface HMI.
Par exemple, un réservoir pourrait afficher une température de 50 °C alors que la température réelle est beaucoup plus élevée.
L’opérateur risquerait alors de prendre des décisions à partir d’informations incorrectes.
5.3. Modification des consignes
Un attaquant ayant obtenu les privilèges nécessaires pourrait tenter de modifier :
- Une consigne de température.
- Une pression maximale.
- Une vitesse de moteur.
- Un débit.
- Un seuil de déclenchement.
Les conséquences dépendraient des contrôles internes et des mécanismes de protection du procédé.
5.4. Modification des programmes industriels
La compromission d’un poste d’ingénierie peut permettre à un attaquant de modifier la logique d’un automate accessible.
Une séquence de fonctionnement pourrait ainsi être altérée, empêchée ou exécutée de manière anormale.
5.5. Attaques par ransomware
Les ransomwares peuvent affecter les postes de supervision, les serveurs et les infrastructures nécessaires au fonctionnement industriel.
Ils peuvent rendre les interfaces indisponibles, bloquer des opérations de maintenance ou entraîner un arrêt préventif de la production.
Une attaque par ransomware n’a pas nécessairement besoin de modifier le programme d’un automate pour provoquer des conséquences industrielles importantes.
5.6. Neutralisation des fonctions de protection
Certaines attaques visent directement les fonctions de sécurité.
Elles peuvent chercher à désactiver des alarmes, modifier des seuils de sécurité ou empêcher l’exécution de fonctions de protection.
Ces attaques sont particulièrement préoccupantes, car elles peuvent réduire la capacité de l’installation à réagir à une situation dangereuse.
5.7. Exemple d’une chaîne d’attaque IT vers OT
Une attaque industrielle peut commencer dans le réseau informatique classique.
Étape 1 : compromission initiale
Un attaquant compromet un poste bureautique au moyen d’un phishing, d’un logiciel malveillant ou d’un accès distant vulnérable.
Étape 2 : déplacement latéral
Il cherche à obtenir de nouveaux privilèges et à identifier les connexions entre le réseau informatique et le réseau industriel.
Étape 3 : accès à l’environnement OT
Une segmentation insuffisante ou des identifiants compromis lui permettent d’accéder à des équipements industriels.
Étape 4 : compromission de la supervision
L’attaquant obtient potentiellement un accès à un serveur SCADA, une interface HMI ou un poste d’ingénierie.
Étape 5 : action sur le processus
Il cherche à perturber la supervision, modifier des commandes ou altérer la logique de contrôle.
Étape 6 : conséquences
L’installation peut subir une perte de visibilité, un arrêt de production, des dysfonctionnements ou des dommages physiques.
Cette chaîne est illustrative. Les attaques réelles n’empruntent pas toutes ce chemin et peuvent être interrompues par les mécanismes de protection mis en place.
6. Comment sécuriser une architecture SCADA ?
La cybersécurité industrielle repose sur une stratégie de défense en profondeur.
L’objectif est de multiplier les protections afin qu’une défaillance isolée ne compromette pas l’ensemble du système.
6.1. Segmenter les réseaux IT et OT
Une erreur fréquente consiste à permettre des communications trop larges entre les réseaux bureautiques et industriels.
La segmentation vise à limiter les échanges aux seuls flux nécessaires.
Elle peut s’appuyer sur :
- Des VLAN pour organiser les réseaux.
- Des pare-feu contrôlant les communications.
- Une DMZ industrielle pour les échanges entre IT et OT.
- Des règles limitant les protocoles et équipements autorisés.
- Des zones de sécurité dédiées aux fonctions sensibles.
Un VLAN ne constitue pas à lui seul une barrière de sécurité suffisante. Le contrôle des communications entre les zones est indispensable.
6.2. Le modèle de Purdue
Le modèle de Purdue est fréquemment utilisé pour représenter les différentes fonctions d’une architecture industrielle.
Une représentation simplifiée distingue :
Niveaux 4 et 5 — Informatique d’entreprise
ERP, applications métier, systèmes informatiques de gestion.
Niveau 3,5 — DMZ industrielle
Zone intermédiaire destinée à contrôler les échanges entre l’IT et l’OT. Ce niveau est un ajout couramment utilisé dans les architectures de sécurité.
Niveau 3 — Gestion des opérations industrielles
Serveurs et services de gestion de l’environnement industriel.
Niveau 2 — Supervision
Interfaces HMI, systèmes de supervision et contrôle de supervision.
Niveau 1 — Contrôle
Automates industriels, contrôleurs et unités de commande.
Niveau 0 — Processus physique
Capteurs, actionneurs et équipements physiques.
Cette représentation constitue un outil de compréhension, mais elle ne décrit pas nécessairement toutes les architectures industrielles modernes.
6.3. Sécuriser les accès distants
Les accès distants sont nécessaires pour la maintenance, le support technique et certaines opérations de supervision.
Ils constituent cependant des points d’entrée sensibles.
Les mesures recommandées comprennent :
- L’utilisation d’un VPN correctement configuré.
- L’authentification multifacteur (MFA).
- L’utilisation de bastions d’accès.
- La limitation des droits des prestataires.
- L’autorisation des connexions sur des créneaux définis.
- La journalisation des sessions sensibles.
- La désactivation des accès lorsqu’ils ne sont plus nécessaires.
Un équipement industriel critique ne devrait pas être directement exposé sur Internet sans architecture de protection appropriée.
6.4. Gérer les comptes et les privilèges
Les utilisateurs et les services doivent disposer uniquement des droits nécessaires à leurs fonctions.
Par exemple, un opérateur chargé de surveiller une installation n’a pas nécessairement besoin de pouvoir modifier le programme d’un automate.
Les comptes d’administration et les accès d’ingénierie doivent être particulièrement protégés.
6.5. Surveiller les communications industrielles
La détection d’intrusion peut s’appuyer sur des sondes réseau capables d’analyser les protocoles industriels.
Ces systèmes peuvent rechercher :
- Des équipements inconnus.
- Des communications inhabituelles.
- Des commandes d’écriture anormales.
- Des changements de configuration.
- Des échanges entre zones non autorisées.
Dans de nombreux environnements OT, la surveillance passive est privilégiée afin d’éviter de perturber les communications industrielles.
L’installation d’un équipement de prévention actif sur le chemin des échanges doit être étudiée en fonction des exigences de disponibilité et de temps réel.
6.6. Adapter la gestion des correctifs
Contrairement à une infrastructure informatique classique, une installation industrielle ne peut pas toujours être arrêtée pour effectuer une mise à jour.
Certains automates et logiciels disposent par ailleurs de cycles de vie particulièrement longs.
Une stratégie adaptée consiste à :
- Maintenir un inventaire précis des équipements.
- Identifier les versions de logiciels et de firmwares.
- Surveiller les vulnérabilités connues.
- Évaluer l’exposition réelle des équipements.
- Tester les mises à jour avant leur déploiement.
- Planifier les interventions avec les équipes d’exploitation.
- Définir des mesures compensatoires lorsque les correctifs ne peuvent pas être appliqués.
L’absence de mise à jour immédiate ne signifie pas nécessairement une absence de maîtrise du risque. Elle impose toutefois une analyse et des protections adaptées.
6.7. Sauvegarder les configurations industrielles
Les sauvegardes doivent couvrir les composants nécessaires au redémarrage de l’installation :
- Programmes des automates.
- Configurations des serveurs SCADA.
- Projets HMI.
- Paramètres des équipements.
- Configurations réseau.
- Documentation technique.
- Données nécessaires à l’exploitation.
Les sauvegardes doivent être protégées contre les modifications malveillantes et, lorsque cela est pertinent, conservées hors ligne ou dans un environnement isolé.
Les procédures de restauration doivent être régulièrement testées.
6.8. Protéger physiquement les installations
La sécurité industrielle ne se limite pas au réseau.
L’accès physique à un automate, un port Ethernet, une armoire de commande ou un poste d’ingénierie peut permettre des opérations sensibles.
La protection doit donc inclure le contrôle des accès physiques, la sécurisation des locaux techniques et la surveillance des interventions.
6.9. Réaliser des tests sans perturber la production
Un scan de vulnérabilités ou un test d’intrusion actif peut avoir des conséquences inattendues sur des équipements industriels anciens ou sensibles.
Certains équipements supportent mal les requêtes inhabituelles ou une charge réseau excessive.
Il est donc préférable d’utiliser des maquettes et des environnements de test pour les essais susceptibles de perturber le fonctionnement.
Les interventions en production doivent être préparées, autorisées et coordonnées avec les responsables de l’exploitation.
7. Les référentiels de cybersécurité industrielle
Plusieurs normes et guides permettent de structurer la sécurisation d’un environnement industriel.
7.1. IEC 62443
La famille de normes IEC 62443 est consacrée à la cybersécurité des systèmes d’automatisation et de contrôle industriels.
Elle aborde notamment :
- L’organisation de la cybersécurité industrielle.
- L’analyse des risques.
- La définition de zones et de conduits de communication.
- Les exigences techniques de sécurité.
- La sécurité des composants industriels.
- La prise en compte de la sécurité tout au long du cycle de vie des systèmes.
Les notions de zones et de conduits permettent de regrouper les équipements selon leurs fonctions et leurs exigences de sécurité, puis de contrôler les communications entre les ensembles.
7.2. ISO/IEC 27001
La norme ISO/IEC 27001 traite du management de la sécurité de l’information.
Elle permet notamment d’organiser l’analyse des risques, les responsabilités, les politiques de sécurité et les processus d’amélioration continue.
Elle peut compléter une démarche de cybersécurité industrielle, mais ne remplace pas les exigences techniques propres aux systèmes OT.
7.3. NIST SP 800-82
Le guide du National Institute of Standards and Technology (NIST) consacré à la sécurité OT constitue une référence importante.
Il présente les architectures industrielles, les menaces, les vulnérabilités et les mesures de protection adaptées aux environnements opérationnels.
Il accorde une attention particulière aux exigences de disponibilité, de fiabilité et de sécurité physique des procédés.
7.4. Les recommandations de l’ANSSI
En France, l’Agence nationale de la sécurité des systèmes d’information (ANSSI) publie des recommandations destinées à la sécurisation des systèmes industriels.
Ces documents abordent notamment la classification des systèmes, l’architecture, la segmentation, les accès et les mesures organisationnelles et techniques.
7.5. MITRE ATT&CK for ICS
MITRE ATT&CK for ICS est une base de connaissances qui répertorie les tactiques et techniques utilisées contre les systèmes de contrôle industriels.
Elle permet de mieux comprendre les comportements d’attaquants, d’élaborer des scénarios de menace et de définir des mécanismes de détection.
7.6. IEC 61508 et IEC 61511
Ces normes concernent la sécurité fonctionnelle.
Elles traitent notamment de la réduction des risques liés aux défaillances des systèmes et aux processus industriels.
Elles complètent les démarches de cybersécurité lorsque des fonctions instrumentées de sécurité sont nécessaires.
8. Exemples de cyberattaques industrielles
Plusieurs événements historiques illustrent les conséquences potentielles d’une cyberattaque sur les systèmes industriels.
8.1. Stuxnet : une attaque contre des équipements physiques
Découvert en 2010, Stuxnet est un logiciel malveillant particulièrement sophistiqué ayant ciblé des systèmes industriels, notamment les installations d’enrichissement d’uranium iraniennes.
Il exploitait des mécanismes permettant de modifier le comportement de certains équipements industriels tout en cherchant à masquer les anomalies.
Stuxnet a montré qu’un programme informatique pouvait être utilisé pour provoquer des dommages matériels en manipulant un processus physique.
8.2. Ukraine 2015 : une attaque contre le réseau électrique
En décembre 2015, une cyberattaque a perturbé la distribution électrique en Ukraine.
Les attaquants ont exploité des accès aux systèmes de conduite pour effectuer des opérations entraînant des coupures d’électricité.
Cet événement a démontré qu’une prise de contrôle des systèmes de téléconduite pouvait avoir des conséquences directes sur une infrastructure critique.
8.3. TRITON / TRISIS : une attaque contre la sécurité fonctionnelle
Identifié en 2017, TRITON, également appelé TRISIS, est un malware ayant ciblé un système instrumenté de sécurité industriel.
Son objectif était de compromettre des équipements chargés de fonctions de protection.
Ce cas est particulièrement important, car il montre que les dispositifs destinés à empêcher les accidents peuvent eux-mêmes être la cible de cyberattaques.
8.4. Les enseignements de ces attaques
Ces événements mettent en évidence plusieurs réalités :
- Les systèmes industriels peuvent être ciblés spécifiquement.
- Les attaques ne se limitent pas au vol de données.
- Les postes d’ingénierie et les équipements de supervision constituent des cibles sensibles.
- La modification des commandes industrielles peut avoir des conséquences physiques.
- Les protections de sécurité fonctionnelle doivent également être prises en compte dans l’analyse de risque.
9. Détection et réponse aux incidents SCADA
Prévenir une intrusion est indispensable, mais aucune architecture ne garantit une protection absolue.
Une organisation doit donc être capable de détecter les événements suspects, d’évaluer leur impact et de réagir sans compromettre la sécurité de l’installation.
9.1. Détecter les comportements anormaux
Une surveillance adaptée aux réseaux industriels peut rechercher différents indicateurs.
Apparition d’un équipement inconnu
Une nouvelle machine commence à communiquer avec un automate alors qu’elle n’appartient pas aux équipements autorisés.
Écritures inhabituelles
Des commandes de modification de registres ou de consignes apparaissent alors qu’elles ne correspondent pas au fonctionnement normal.
Modification d’un programme industriel
Une modification de logique est détectée sur un automate sans intervention de maintenance autorisée.
Communication entre zones normalement isolées
Un équipement du réseau bureautique tente de communiquer directement avec un automate industriel.
Disparition de mesures ou d’alarmes
Les données attendues ne remontent plus vers la supervision, ou leur comportement devient incohérent.
Accès de maintenance inhabituel
Un compte ou un prestataire se connecte en dehors des opérations prévues.
9.2. Réagir sans aggraver la situation
Dans un réseau informatique classique, une réaction fréquente consiste à isoler immédiatement un poste compromis.
Cette approche n’est pas toujours applicable directement à un environnement industriel.
Couper la communication avec un automate, redémarrer un serveur SCADA ou interrompre certains équipements peut provoquer des conséquences sur le processus physique.
La réponse doit donc être coordonnée avec les équipes d’exploitation et de maintenance.
Elle doit prendre en compte :
- L’état réel de l’installation.
- Les conséquences d’une interruption.
- Les mécanismes de sécurité disponibles.
- Les possibilités de fonctionnement local.
- Les procédures d’arrêt sécurisé.
- Les risques pour les personnes et l’environnement.
9.3. Préparer les modes dégradés
Les organisations doivent définir à l’avance les conditions dans lesquelles une installation peut continuer à fonctionner en cas de défaillance informatique.
Selon les équipements, plusieurs situations peuvent être envisagées :
- Poursuite de la régulation locale.
- Passage en commande manuelle.
- Utilisation d’une supervision de secours.
- Isolement de certaines parties de l’installation.
- Arrêt contrôlé du processus.
Ces procédures doivent être documentées, connues des opérateurs et régulièrement vérifiées.
9.4. Restaurer un système industriel
Après une cyberattaque, la restauration ne consiste pas seulement à réinstaller un système informatique.
Il peut être nécessaire de :
- Vérifier l’intégrité des programmes des automates.
- Contrôler les paramètres et les consignes.
- Examiner les configurations des équipements.
- Restaurer les systèmes de supervision.
- Vérifier la cohérence des mesures.
- Confirmer le bon fonctionnement des protections.
- Procéder à une remise en service progressive et contrôlée.
La remise en service doit être validée en tenant compte de l’état physique de l’installation, et pas uniquement du fonctionnement apparent des systèmes informatiques.
Conclusion
La cybersécurité des systèmes SCADA représente un enjeu majeur pour les infrastructures industrielles.
Contrairement à l’informatique traditionnelle, une compromission peut avoir des conséquences directes sur des processus physiques : interruption de production, dégradation d’équipements, perturbation de services essentiels ou risques pour les personnes et l’environnement.
La protection de ces environnements nécessite une compréhension simultanée de l’informatique, des réseaux, des protocoles industriels et du fonctionnement des installations.
Elle repose sur plusieurs principes fondamentaux :
- Comprendre précisément les équipements et les processus à protéger.
- Segmenter les réseaux et contrôler les communications IT/OT.
- Limiter les accès et les privilèges.
- Sécuriser les protocoles et les fonctions de commande.
- Surveiller les activités inhabituelles.
- Adapter la gestion des vulnérabilités aux contraintes industrielles.
- Prévoir des sauvegardes et des procédures de reprise.
- Associer cybersécurité et sécurité fonctionnelle.
La finalité de la cybersécurité industrielle n’est pas seulement de protéger des ordinateurs et des données : elle est aussi de préserver le fonctionnement sûr et maîtrisé des installations physiques.
Pour approfondir
Deux références institutionnelles permettent d’approfondir les principes abordés dans cet article :
- ANSSI — La cybersécurité des systèmes industriels : mesures détaillées
https://messervices.cyber.gouv.fr/guides/la-cybersecurite-des-systemes-industriels-mesures-detaillees - NIST — Guide to Operational Technology (OT) Security, SP 800-82
https://csrc.nist.gov/pubs/sp/800/82/r3/final